 CallerHub
Sicherheit und Datenschutz
CallerHub läuft ausschließlich auf Ihren Rechnern. Es gibt keine Übermittlung an den Anbieter, keine Telemetrie und keine Werbung. Diese Seite beschreibt, was die Software speichert und wie sie geschützt ist.
Wo Daten liegen
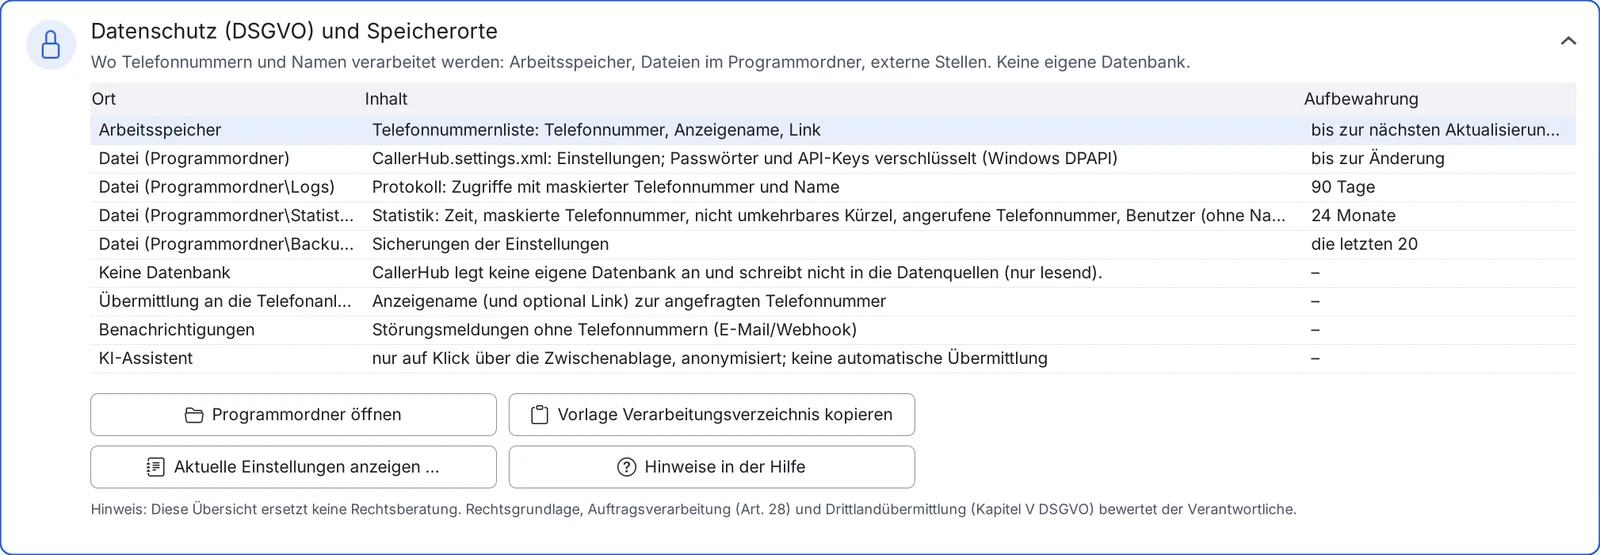
CallerHub speichert Daten nur im eigenen Programmordner und im Arbeitsspeicher. Es legt keine Datenbank an und schreibt nicht in Ihre Datenquellen.
| Ort | Was | Wie lange |
|---|---|---|
| Arbeitsspeicher | Telefonnummernlisten (Nummer, Anzeigename, Link), Zwischenspeicher der Direktabfrage, letzte 500 Zugriffe | bis zur nächsten Aktualisierung bzw. bis zum Beenden |
CallerHub.settings.xml | Einstellungen; Passwörter und Schlüssel mit Windows DPAPI verschlüsselt | bis zur Änderung |
Logs\ | Zugriffe (Zeit, IP, maskierte Nummer, Name, Ergebnis) und Fehler; Schlüssel maskiert | Standard 90 Tage, einstellbar |
Statistics\ | Zeit, IP, Ergebnis, Dauer, Quelle, maskierte Nummer, nicht umkehrbarer Hashwert; Namen nur auf Wunsch | Standard 24 Monate, einstellbar |
CallData\ | Verbindungsdaten der Anrufanalyse mit vollständigen Nummern | bis Sie sie löschen |
Backups\ | Kopien der Einstellungen vor jedem Speichern | die letzten 20 |
| Windows (nur auf Wunsch) | Dienst, Autostart-Eintrag, Ereignisquelle, Firewall-Regel, URL-Reservierung, Zertifikatsbindung | bis zum Entfernen |
Administratoren können das selbst nachprüfen, etwa mit Sysinternals Process Monitor (Filter auf CallerHub.exe und WriteFile) oder mit Get-NetTCPConnection -OwningProcess (Get-Process CallerHub).Id für die Netzverbindungen.
Bezug zur DSGVO
Verantwortlicher im Sinne der DSGVO ist der Betreiber von CallerHub. Der Anbieter der Software erhält keine Daten und ist kein Auftragsverarbeiter. Die folgende Übersicht ist eine technische Beschreibung und keine Rechtsberatung.
| Vorschrift | Was CallerHub beiträgt | Was der Betreiber klärt |
|---|---|---|
| Art. 5 Abs. 1 lit. c und e (Datenminimierung, Speicherbegrenzung) | keine eigene Datenbank, Maskierung, einstellbare Aufbewahrung, Namen in der Statistik standardmäßig aus | angemessene Fristen |
| Art. 6 (Rechtsgrundlage) | – | z. B. berechtigtes Interesse an der Anzeige bekannter Geschäftskontakte |
| Art. 13/14 (Informationspflichten) | Übersicht und Vorlage | eigene Datenschutzinformation ergänzen |
| Art. 25 (Datenschutz durch Voreinstellungen) | Discovery und Plugins standardmäßig aus, Browser-Zugang nur mit eigenem Schlüssel | Voreinstellungen beibehalten oder begründet ändern |
| Art. 28 (Auftragsverarbeitung) | listet Cloud-Datenquellen und gehostete Anlagen auf | Verträge mit Anbietern wie STARFACE Cloud, Microsoft 365, HubSpot |
| Art. 30 (Verarbeitungsverzeichnis) | Vorlage zum Kopieren | Eintrag prüfen und übernehmen |
| Art. 32 (Sicherheit der Verarbeitung) | API-Key, IP-Freigabe, HTTPS-Assistent, DPAPI, abgeschottete Plugins | HTTPS bei Zugriff über das Internet, Leserechte der Datenbankbenutzer |
| Kapitel V (Drittländer) | kennzeichnet Cloud-Dienste | Standort der Anbieter und Garantien |
| Art. 15 und 17 (Auskunft, Löschung) | Quelle der Daten ist Ihr CRM; Protokoll und Statistik laufen nach ihrer Frist ab | Prozess für Anfragen |
| Richtlinie 2002/58/EG, Art. 8 (Rufnummernunterdrückung) | das STARFACE-Beispielmodul fragt bei unterdrückter Nummer nicht nach | Einstellung der Telefonanlage |
Die vollständigen Datenschutzhinweise zur Software liegen jeder Auslieferung als PRIVACY.de.txt bei.
Schutzmaßnahmen
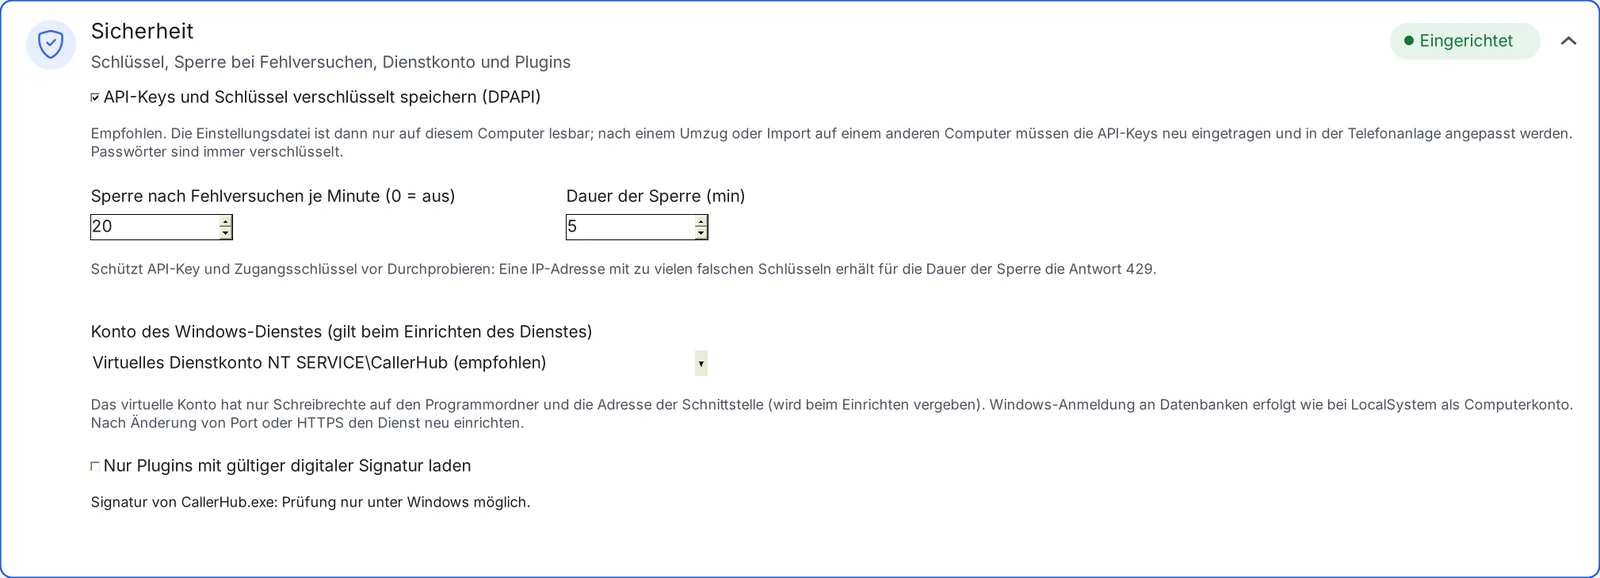
- Zugriff nur mit API-Key je Schnittstelle und erlaubten IP-Adressen; Sperre nach Fehlversuchen (Vorgabe 20 je Minute, 5 Minuten).
- HTTPS mit TLS 1.2/1.3; der HTTPS-Assistent erzeugt bei Bedarf ein eigenes Zertifikat. Der Systemzustand warnt vor veralteten TLS-Versionen und ablaufenden Zertifikaten.
- Windows-Dienst unter einem virtuellen Dienstkonto mit minimalen Rechten statt LocalSystem.
- Passwörter, API-Keys, Zugangsschlüssel und Webhook-Adressen mit DPAPI verschlüsselt.
- Schlüsselvergleich ohne Zeitunterschiede, Sicherheits-Header (CSP, X-Frame-Options, nosniff, no-store).
- Höchstens 8 gleichzeitige Direktabfragen je Quelle, Schutzschalter nach 5 Fehlern in Folge, Schutz vor Kontosperre bei Datenbank, LDAP, Exchange und REST.
- Plugins in einem Windows-AppContainer ohne Netzwerk; optional nur signierte Plugins.
Lieferkette und eigene Tests
Fremdpakete sind mit festen Versionen und Prüfsummen eingebunden und werden beim Build auf bekannte Schwachstellen geprüft. Jede Lieferung enthält eine Stückliste (SBOM.cdx.json, CycloneDX 1.5) und SHA-256-Prüfsummen (SHA256SUMS.txt). Lizenzschlüssel prüft CallerHub ohne Internetverbindung anhand einer Signatur (RSA 3072 Bit, SHA-256).
Eigene Sicherheitstests umfassen Anmeldung und Sperre, HTTP-Methoden, Pfad- und Header-Injektion, XSS in Namen, Fuzzing aller Parser und das LDAP-Telefonbuch. Die Programmdateien werden mit Authenticode signiert, sobald ein öffentlich anerkanntes Code-Signing-Zertifikat eingerichtet ist.
Schwachstellen melden
Bitte melden Sie Sicherheitslücken nicht öffentlich, sondern vertraulich an info@callerhub.de. Hilfreich sind die betroffene Version, Schritte zum Nachvollziehen, mögliche Auswirkungen und gegebenenfalls ein Vorschlag zur Behebung.
| Schritt | Ziel |
|---|---|
| Eingangsbestätigung | innerhalb von 5 Arbeitstagen |
| Bewertung nach CVSS 3.1 | innerhalb von 10 Arbeitstagen |
| Behebung kritisch oder hoch | Korrekturversion in der Regel innerhalb von 30 Tagen |
| Behebung mittel oder niedrig | mit der nächsten regulären Version |
| Veröffentlichung | nach Bereitstellung der Korrektur, auf Wunsch mit Dank an die meldende Person |
Sicherheitskorrekturen erhält Version 3.0.x. Für 2.x und StarfaceCrmLookup 1.x gibt es keine Korrekturen mehr; bitte auf 3.0 aktualisieren.
Bezug zu Standards
CallerHub ist nicht zertifiziert. Die folgenden Standards dienen als Maßstab.
| Standard | Bezug |
|---|---|
| BSI IT-Grundschutz (CON.8, APP.6, OPS.1.1.6) | Betrieb in Behörden und Unternehmen, Entwicklungs- und Testprozess |
| BSI TR-02102-1 und -2 | Kryptografie (RSA 3072, SHA-256) und TLS 1.2/1.3 |
| BSI TR-03185 | sicherer Software-Lebenszyklus: Lieferkette, Schwachstellenbehandlung, Updates |
| OWASP ASVS 4.0 | Maßstab der eigenen Sicherheitstests (Ziel Stufe 2) |
| Common Criteria, BSI-Schnellzertifizierung | mögliche spätere Zertifizierung |
| EU Cyber Resilience Act (Verordnung (EU) 2024/2847) | SBOM, Meldeweg für Schwachstellen, Sicherheitsupdates |